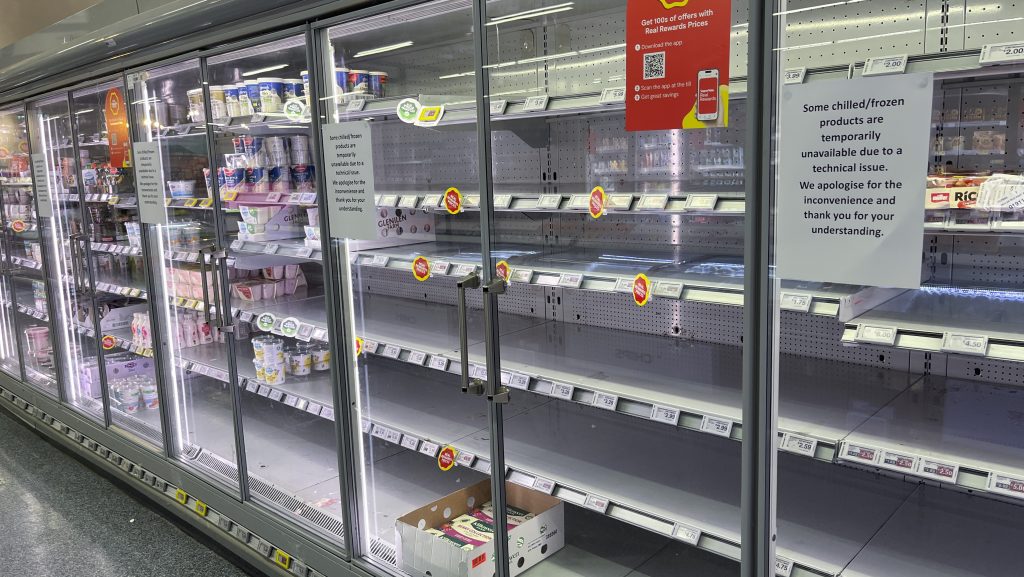
Egymás után jelentik be az európai országok meghatározó szupermarketei, hogy kibertámadás érte a hűtőberendezéseiket. A Guardian összefoglalója szerint nem sokkal azután, hogy Franciaországban október közepén számos élelmiszerlánc jelentett be több száz ezer eurós kárt a támadás miatt, november elején hét európai országban (Belgium, Észtország, Írország, Finnország, Luxemburg , Hollandia és Svédország) támadtak meg újabb üzleteket.
Christophe Hansen, az Európai Unió mezőgazdasági és élelmiszerügyi biztosa kijelentette: mély aggodalomra adnak okot az ismételt kibertámadások, és „szándékos kísérletnek” nevezte azokat az élelmiszer-ellátási lánc megzavarására és a fogyasztók bizalmának aláásására. A támadási sorozatról azóta kiderült, nem csak Európát érinti, az Egyesült Államokban augusztus elején legalább hat katonai bázison történt rejtélyes hűtőszekrény-meghibásodás.
Kik állnak a támadások mögött?
Szakértők szerint a mostani esetek a kibertámadások egy új frontját jelzik. Jelenlegi állás szerint egyetlen politikailag motivált hacktivista csoport sem vállalta magára a felelősséget, és egyetlen egy zsarolóvírusairól ismert csapat sem használta ki a sebezhetőséget, hogy pénzt követeljen a szupermarketektől – ami amúgy is nehéz lenne, hiszen a kár már megtörtént.
Rafe Pilling, a Sophos kiberbiztonsági cég fenyegetésfelderítésért felelős igazgatója szerint két lehetséges megfejtés lehet: vagy egy képességdemonstráció zajlik, vagy egy magányos hacker hajt végre támadásokat, vélhetően személyes okokból.
Amennyiben előbbi igaz, minden bizonnyal államilag motivált támadásokról van szó: a legtöbben az oroszokat vagy az észak-koreaikat sejtik a támadások mögött. Utóbbiakra egyébként sokan a Binance-támadás kapcsán is gyanakodnak, noha az észak-koreaiak szerint semmi közük nem volt ahhoz az incidenshez. A szakértők szerint ha Oroszország van az akciók mögött, valószínűleg fokozódni fognak a támadások a következő hónapokban.
Mit használnak ki a támadók?
A modern hűtők és mélyhűtők támadása sajnos nem olyan nehéz feladat egy tapasztalt hacker számára, mivel az ipari hűtőszekrényeket kezelő szoftver az internethez csatlakozik.
Az asztali vagy mobil eszközökkel ellentétben, amelyeken a felhasználókat és az informatikai vezetőket gyakran figyelmeztetik a folyamatosan felmerülő sebezhetőségeket javító frissítések telepítésének szükségességére, a hűtők szoftverei sokáig frissítések nélkül maradhatnak. Az üzemeltetők ugyanis a szakértők szerint sokszor megfeledkeznek a frissítések fontosságáról, vagy egyszerű nyűgként tartják számon azokat.
A Bitdefender kiberbiztonsági cég kiberműveletekért felelős igazgatója, Nick Jackson szerint a frissítések késését sokszor az okozza, hogy azok futtatása időbe telik, ami miatt előfordulhatnak olyan időszakok, amikor a gépeknek offline állapotban kell lenniük. Ez pedig nyilvánvalóan nehezen kivitelezhető az élelmiszer-kiskereskedők számára. Emellett sok eszköz még csak 4G-kapcsolattal rendelkezik, ami szintén sebezhetőbbé teheti az eszközöket, hiszen nem olyan védett, mint az 5G-hálózat.
Korábbi cikkeink a témában:
- Példátlan kibertámadás Franciaországban: több száz szupermarket hűtőjét kapcsolták le hackerek
- Újra befűtötték a hűtőket és mélyhűtőket a hackerek több tucat európai szupermarketben
The post Sorra kapcsolják le az európai szupermarketek hűtőit – de mégis hogyan? first appeared on 24.hu.
Tovább az erdeti cikkre:: 24.hu